Технический аудит кода: понять, что у вас на самом деле
Услуга аудита кода нужна, когда вы платите за продукт, но не можете проверить, что внутри. Независимая команда смотрит исходный код, архитектуру, базу и сервер. Найденное переводим на язык денег, сроков и рисков: что сломается, сколько стоит исправить, что можно отложить.
Что такое аудит кода и когда он нужен
Аудит кода — это проверка исходного кода и всего, что вокруг него, с отчётом и рекомендациями. Результат — не оценка «хорошо / плохо», а список рисков с ценой их устранения.
Ушёл подрядчик или разработчик
Новой команде нужно понять, что досталось в наследство, прежде чем брать проект на поддержку.
Каждый релиз что-то ломает
Аудит показывает, где связность кода и отсутствие тестов делают любое изменение рискованным.
Сайт или сервис тормозит
Находим узкие места в запросах к базе, коде и настройках сервера — с оценкой, что даст каждое исправление.
Перед инвестициями или покупкой компании
Инвестору и покупателю нужна независимая оценка: сколько стоит технический долг и можно ли масштабировать продукт.
Перед редизайном или крупной доработкой
Понять, что можно переиспользовать, а что проще переписать, до того как утверждён бюджет.
Подозрение на уязвимости
Проверяем зависимости, доступы и типовые уязвимости из списка OWASP.
Что входит в услугу аудита кода
Восемь направлений проверки. Глубину по каждому выбираем под вашу задачу — можно проверить весь проект или только часть.
Архитектура
Как устроен проект, насколько части зависят друг от друга, выдержит ли он рост нагрузки и команды.
Качество кода
Читаемость, дублирование, соглашения, сложные места, которые боятся трогать. Code review ключевых модулей.
Безопасность
Статический анализ (SAST), проверка на типовые уязвимости, хранение паролей и ключей.
Зависимости
Устаревшие и уязвимые библиотеки, проверки вроде npm audit, лицензии.
Производительность
Медленные запросы к базе данных, утечки памяти, лишние вычисления, кеширование.
Тесты
Есть ли тесты, какое покрытие тестами, проверяют ли они то, что важно для бизнеса.
Инфраструктура и CI/CD
Как код попадает на сервер, есть ли копии и мониторинг, кто имеет доступы.
Документация
Сможет ли новый разработчик разобраться в проекте без автора.
Виды аудита: качество, безопасность, архитектура
Слово «аудит» используют для разных работ. Разница — в вопросе, на который нужен ответ.
Аудит качества
- Главный вопрос
- Можно ли развивать код без боли?
- Что смотрим
- код, тесты, документацию
- Инструменты
- ручной code review, статический анализ
- Когда нужен
- смена подрядчика, перед доработкой
Аудит безопасности
- Главный вопрос
- Где дыры, через которые украдут данные?
- Что смотрим
- код, зависимости, доступы, настройки
- Инструменты
- SAST, DAST, проверка зависимостей
- Когда нужен
- персональные данные, платежи, после инцидента
Аудит архитектуры
- Главный вопрос
- Выдержит ли система рост?
- Что смотрим
- устройство системы, базы, связи сервисов
- Инструменты
- схемы, профилирование, нагрузочные тесты
- Когда нужен
- рост нагрузки, инвестиции, переписывание
Пентест
- Главный вопрос
- Можно ли взломать работающую систему снаружи?
- Что смотрим
- работающий продукт глазами атакующего
- Инструменты
- специальные инструменты взлома
- Когда нужен
- требования заказчика или регулятора
Чаще всего нужен комбинированный аудит: качество плюс ключевые проверки безопасности и архитектуры. Пентест — отдельная услуга специализированных компаний; подскажем, когда он нужен.
Что вы получите: отчёт и план работ
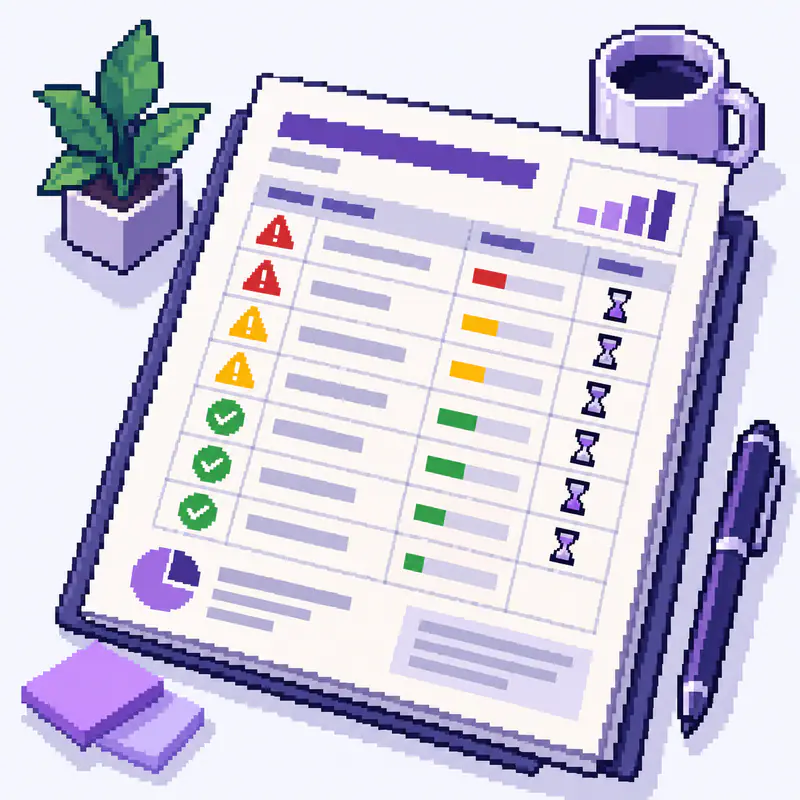
Отчёт написан для двух читателей. Руководитель видит сводку на первой странице: общее состояние, главные риски и что они значат для бизнеса — деньги, сроки, вероятность аварии. Разработчик видит подробности: файл, проблему, как исправить.
Структура отчёта:
- сводка для руководителя на одну страницу;
- список находок с оценкой риска по светофору: красный — исправить сейчас, жёлтый — в ближайших планах, зелёный — при случае;
- оценка в часах на исправление каждой находки;
- план работ по приоритетам;
- рекомендации по процессу: тесты, CI/CD, код-ревью.
Отчёт ваш: с ним можно идти к своей команде, другому подрядчику или к нам. Если найдены проблемы безопасности сайта, их можно закрыть отдельно — это аудит безопасности сайта с лечением. Проблемы сервера и выкладки решает инфраструктура и DevOps.
Сколько стоит аудит кода
Полный аудит
архитектура, качество, производительность, тесты, инфраструктура, план работ
Цена зависит от объёма кода, числа сервисов и технологий, глубины проверки и того, есть ли документация. Точную сумму и срок называем после первого взгляда на репозиторий.
Этапы аудита кода
- 01
Доступы и NDA
Подписываем соглашение о конфиденциальности, получаем доступ к репозиторию и, если нужно, к тестовому стенду.
- 02
Автоматический анализ
Статический анализ, проверка зависимостей и уязвимостей, метрики сложности кода.
- 03
Ручной разбор
Разработчики читают ключевые модули, архитектуру и настройки. Именно здесь находятся самые дорогие проблемы.
- 04
Отчёт и созвон
Передаём отчёт и разбираем его на созвоне: что критично, что можно отложить, сколько стоит исправить.
Вопросы об аудите кода
Что такое аудит в программировании?
Какие виды аудита существуют?
Каковы 4 этапа аудита кода?
Сколько стоит 1 час работы аудитора и сколько стоит весь аудит?
Что такое аудит npm и проверяете ли вы зависимости?
Что входит в аудит сайта с точки зрения кода?
Сколько стоит аудит безопасности сайта?
Что нужно предоставить для аудита?
Нужен ли доступ к рабочей базе данных?
Можно ли проверить только часть проекта?
Поможете исправить найденное?
После аудита
Доработка и редизайн сайта
Доработка и редизайн действующего сайта: ошибки, новые функции, адаптивность, новый дизайн без потери позиций.
Техническая поддержка сайта
Копии, обновления, мониторинг, правки и срочные исправления — сайт работает, пока вы заняты бизнесом.
ИТ-консалтинг и консультации
Ответы на вопросы о сайте, CRM, автоматизации и ИИ: разбор смет, выбор решений, ИТ-аудит, письменные выводы.
Аудит сайта (SEO и технический)
Проверка техники, структуры, текстов и коммерческих факторов. Список правок по приоритету и созвон с разбором.
Подрядчик ушёл и проект нужно подхватить? После аудита возьмём поддержку проекта или доработку по итогам аудита. Если технической части не хватает руководителя, поможет технический директор на аутсорсе. А если вопрос в поисковой видимости сайта, а не в коде, — вам нужен SEO-аудит сайта.
Обсудим ваш проект
Заявку читает руководитель проекта, а не колл-центр и не автоответчик.
Что будет после заявки
- Укажите удобный способ связи для обсуждения задачи.
- Созвонимся, чтобы понять задачу, цифры и ограничения.
- Предложим план: что сделать, в каком порядке, кто из команды подключится и сколько это стоит.
Заявка ни к чему не обязывает. Если задача окажется не нашей, скажем прямо и подскажем, куда обратиться.
Расскажите о задаче
Имени и телефона достаточно. Подробности можно добавить сразу или обсудить при звонке.